Apple は 2026 年 4 月 22 日、iOS 26.4.2 / iPadOS 26.4.2 と、旧世代向けの iOS 18.7.8 / iPadOS 18.7.8 を同時に公開しました。
修正された脆弱性は CVE-2026-28950 の 1 件のみですが、削除済みの Signal メッセージを iPhone から復元できてしまう問題で、米連邦捜査局(FBI)が刑事事件で使用したと報じられています。
同じバグを塞ぐ修正が現行 OS と旧 OS の 2 系統に同時投入された格好です。
アップデートの配信概要と対象機種
今回のアップデートは現行の iOS 26 系列向けに iOS 26.4.2 と iPadOS 26.4.2 が、旧 iPhone・旧 iPad に残されている iOS 18 系列向けに iOS 18.7.8 と iPadOS 18.7.8 がそれぞれ配信されました。
Apple のセキュリティリリースページでは公開日が 2026 年 4 月 22 日、CVE 詳細の開示は 2 日後の 4 月 24 日付で記載されています。
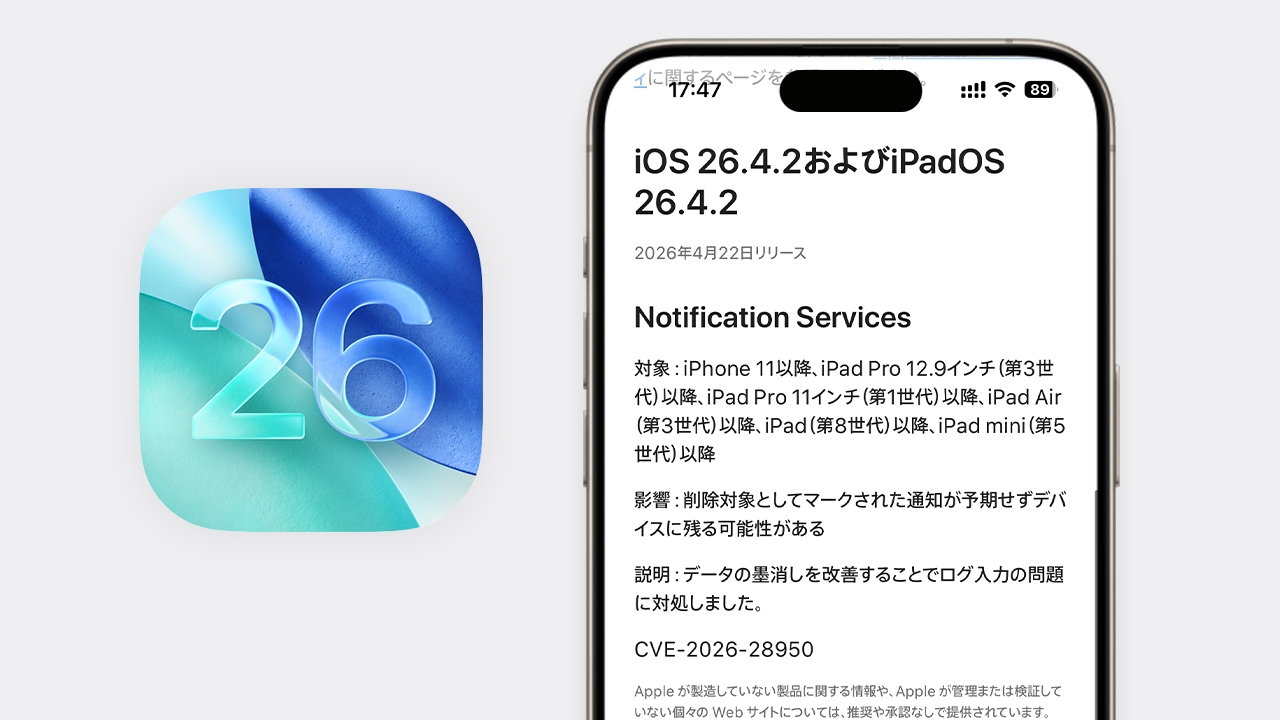
iOS 26.4.2 / iPadOS 26.4.2 の対象機種は iPhone 11 以降、iPad Pro 12.9 インチ(第 3 世代)以降、iPad Pro 11 インチ(第 1 世代)以降、iPad Air(第 3 世代)以降、iPad(第 8 世代)以降、iPad mini(第 5 世代)以降の幅広いラインアップです。
出典: Apple「iOS 26.4.2 および iPadOS 26.4.2 のセキュリティコンテンツについて」(https://support.apple.com/ja-jp/127002)
iOS 18.7.8 / iPadOS 18.7.8 はさらに古い世代までを救済しており、iPhone XR、iPhone XS、iPhone XS Max、iPhone 11 全モデル、iPhone SE(第 2 / 第 3 世代)、iPhone 12〜16 系列、iPhone 16e、iPad mini(第 5 世代〜A17 Pro)、iPad(第 7 世代〜A16)、iPad Air(第 3〜第 5 世代)、iPad Air 11 / 13 インチ(M2〜M3)、iPad Pro 11 インチ(第 1 世代〜M4)、iPad Pro 12.9 インチ(第 3 世代〜第 6 世代)、iPad Pro 13 インチ(M4)が対象です。iOS 26 へ更新できない世代でも修正が受けられる構成になっています。
出典: Apple「iOS 18.7.8 および iPadOS 18.7.8 のセキュリティコンテンツについて」(https://support.apple.com/ja-jp/127003)
CVE-2026-28950 の中身—Notification Services のログ問題
修正された脆弱性は CVE-2026-28950、影響領域は Notification Services(通知サービス)で、ログ処理に起因する情報残存の問題です。
Apple のアドバイザリーは「削除対象としてマークされた通知が予期せずデバイスに残る可能性がある」と簡潔に説明し、対処方法を「データの墨消しを改善することでログ入力の問題に対処しました」と記しています。
出典: Apple「iOS 26.4.2 および iPadOS 26.4.2 のセキュリティコンテンツについて」(https://support.apple.com/ja-jp/127002)
具体的には、アプリが受信した通知の内容(プッシュ通知のペイロード)が iOS の通知データベース内に残り続け、ユーザーが通知を消去したり対象アプリを削除したりしても完全には消えていなかったとされています。
第三者がデバイスを物理的に取得できる前提の話ではあるものの、Signal のような秘匿性の高いメッセージングアプリの内容がプッシュ通知の本文として表示されていれば、本来の暗号化保護を経ずに読み出せてしまう構図でした。
出典: Help Net Security「Apple fixes iPhone bug that let FBI retrieve deleted Signal messages (CVE-2026-28950)」(https://www.helpnetsecurity.com/2026/04/23/cve-2026-28950-iphone-vulnerability-notifications-signal/)
なおアドバイザリーには「実際に悪用された」との明記や、研究者・組織への謝辞は記載されていません。
CVSS スコアも公開されておらず、Apple は技術的な詳細について追加コメントを出していません。
FBI による Signal 復元案件と Signal 側の確認
このバグが表沙汰になったきっかけは、米メディア 404 Media が 2026 年 4 月に報じた捜査資料の分析でした。
報道によれば、FBI は被告人から押収した iPhone で、すでに削除されていた Signal アプリの受信メッセージを iOS の通知データベースから復元することに成功しています。
Signal の通知には送信者名やメッセージ本文の一部が表示される初期設定があり、その内容がデバイス内のログに残っていたため、アプリ自体を消した後でも通知履歴をたどることで復元できた、とのこと。
出典: The Hacker News「Apple Fixes iOS Flaw That Let FBI Recover Deleted Signal Messages」(https://thehackernews.com/2026/04/apple-patches-ios-flaw-that-stored.html)
Signal はその後、CVE-2026-28950 と FBI の事案で利用されたバグが同一であると公式に確認しました。
同社は「Apple の迅速な対応と、この問題の重大さを理解して動いてくれたことに感謝する。私的な通信という基本的人権を守るには、エコシステム全体の協力が必要だ」とコメントし、ユーザー側の対応について「今回の修正で Signal ユーザーが追加で何かをする必要はない。アップデートを適用すれば、誤って残されていた通知はすべて削除され、削除済みアプリ向けの通知も今後は保存されない」と説明しています。
出典: Help Net Security「Apple fixes iPhone bug that let FBI retrieve deleted Signal messages (CVE-2026-28950)」(https://www.helpnetsecurity.com/2026/04/23/cve-2026-28950-iphone-vulnerability-notifications-signal/)
ユーザーが取るべき対応
エンドユーザー側の対応はシンプルです。iOS 26 / iPadOS 26 を使っている端末は「設定」→「一般」→「ソフトウェアアップデート」から 26.4.2 を、iOS 26 へ移行できない世代の iPhone・iPad は同じ手順で 18.7.8 を適用すれば、過去に残っていた通知ログも修正処理の中で削除されます。
Signal や WhatsApp、メールアプリなど、通知本文に内容を表示する設計のアプリを使っている場合は早めの適用が望ましい状況です。
通知に表示される情報自体を絞り込みたい場合は、Signal の「設定」→「通知」→「通知のコンテンツ」から「名前のみ」または「名前と内容を非表示」を選ぶことで、ロック画面や iOS の通知ログに残る情報量を減らせます。
まとめ
iOS 26.4.2 / iPadOS 26.4.2 と iOS 18.7.8 / iPadOS 18.7.8 で修正されたのは CVE-2026-28950 の 1 件のみですが、その背景には FBI による Signal メッセージの法執行的な復元という具体例があり、通知データベースのログ残存というプラットフォーム側の見落としが浮き彫りになりました。
アップデート自体は Apple ID 連携端末なら数分で完了する規模なので、対象機種を使っている方は早めに適用しておくのが安心です。新機能の追加よりも、現行機と旧世代機の両方を同時に守った足元の修正として捉えるのがよさそうです。