

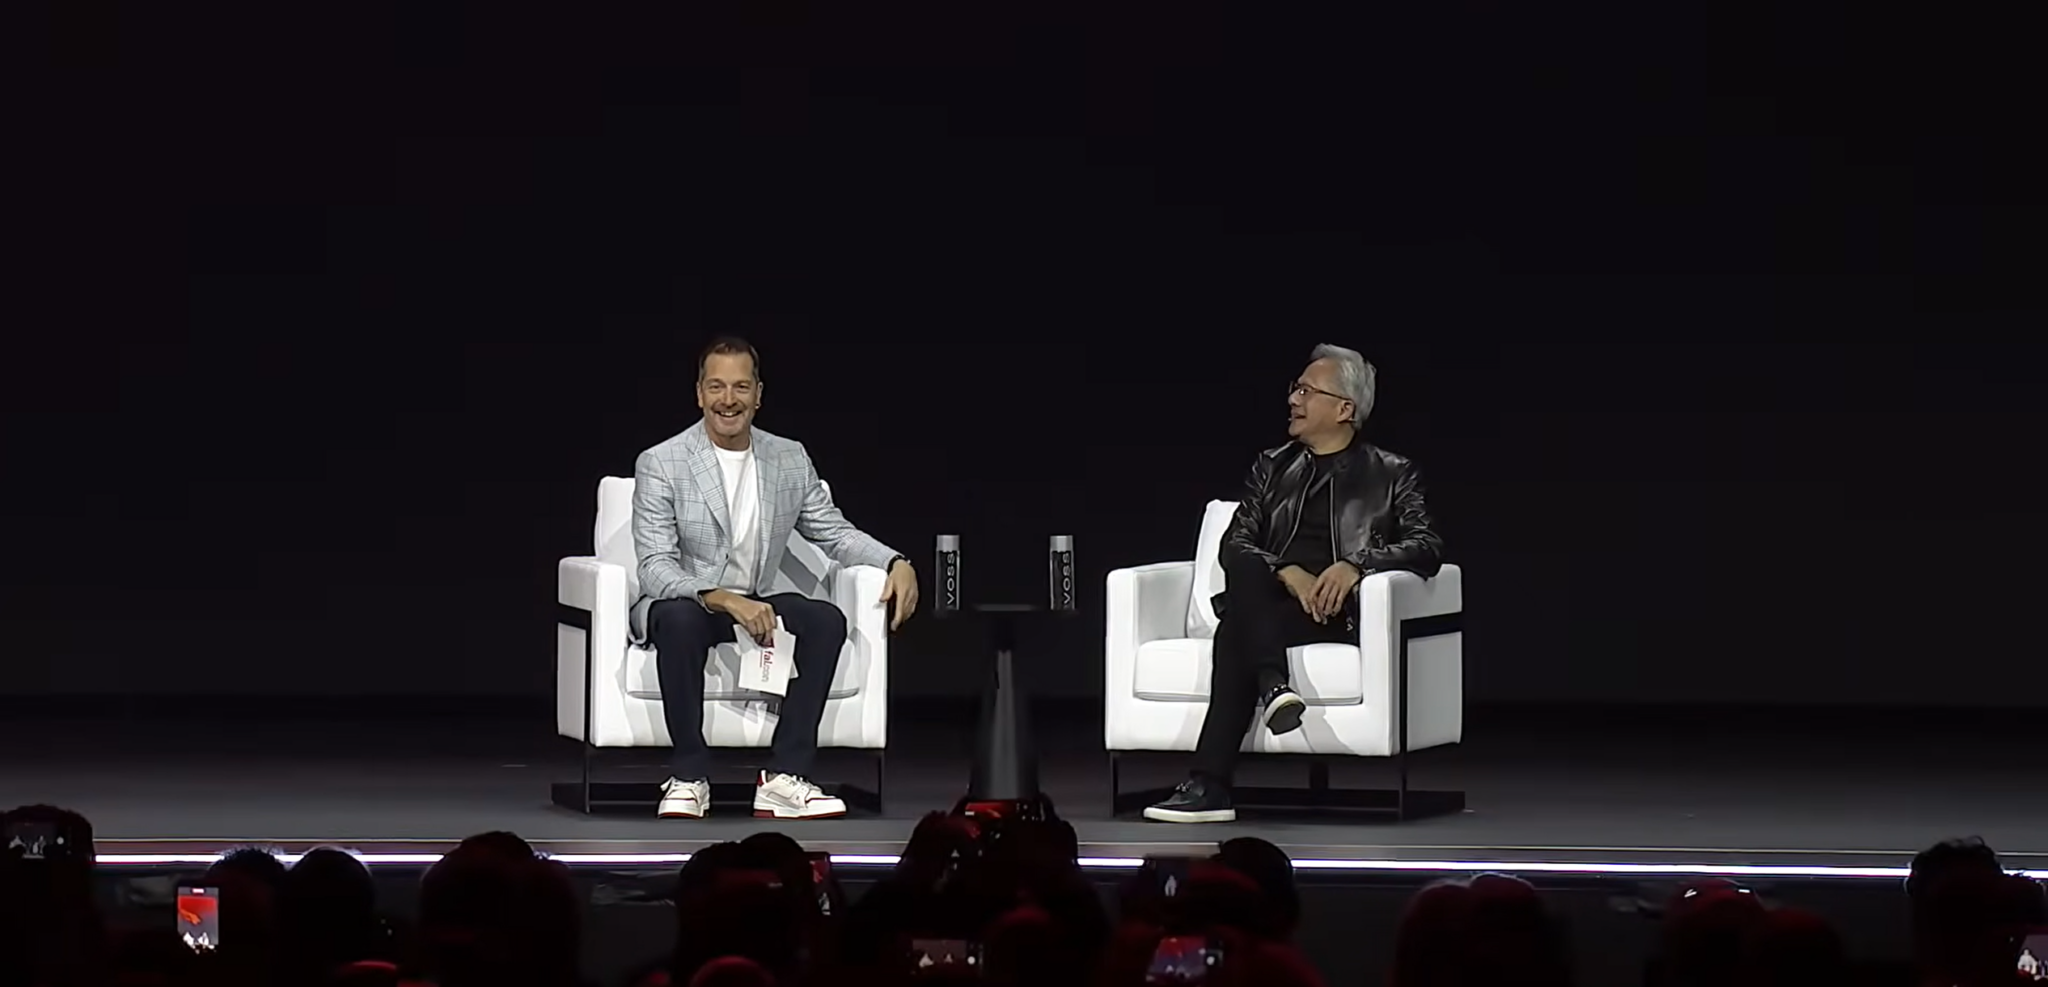
CrowdStrikeが、サイバー防御に特化したエージェント型AIシステム「CrowdStrike SafeMind」を発表しました[1][2]。攻撃役と防御役の2つのモデルを同じループの中で戦わせ続け、その結果を実際の検知ルールに落とし込むという構造です。基盤にはNVIDIAのオープンモデルNemotronが使われており、9月1日にラスベガスで開かれた自社イベントFal.Con 2026で、両社のCEOが並んで登壇しました[1]。
攻撃側だけが最先端AIを持っていた
発表の場となったFal.Con 2026には、約1万人のセキュリティ担当者が集まりました[1]。CrowdStrikeのCEO兼創業者であるGeorge Kurtz氏は、そこで問題設定をこう述べています。攻撃者はフロンティアモデルを手にしているのに、守る側は手にしていない。その差こそが本当のギャップだった、という指摘です[1]。
数字も添えられています。同社によれば、AIを使った攻撃はこの1年で89パーセント増加し、eCrimeのブレイクアウトタイム、つまり最初の侵入から横方向へ動き出すまでの最短時間は27秒にまで縮まりました[1]。人間の対応速度では、防御ではなく事後の記録にしかならないという言い方をしています。
NVIDIAの創業者兼CEOであるJensen Huang氏も、攻撃が自動化された以上、防御も自動化するほかないと語りました[1]。
赤と青、2つのモデルを同じループで回す
SafeMindは、CrowdStrikeのCyber Superintelligence Labが開発した、セキュリティ専用モデルとハーネスの集合体です[2]。ハーネスとは、モデルを実際に動くエージェントとして機能させるための外側の仕組みを指します。Huang氏はこれを、大規模言語モデルという脳に対する外骨格だと表現しました[1]。
公開されたモデルは2つです[2]。
攻撃側のRed Tempestは、AIを使う攻撃者を模倣し、高度な攻撃シナリオを組み立てます。防御側のBlue Solanoは、現場の担当者が実際に使ってきた対策を展開して企業資産を守ります。この2つを同じハーネスの中で継続的にぶつけ合い、互いに強くなっていく共進化ループを回すのがSafeMindの中核です[1][2]。
学習データの出どころも明示されています。Falconセンサーのテレメトリに加え、脅威インテリジェンス、Falcon Complete MDRのイベント注釈、そして15年分のインシデント対応の実務記録が使われました[2]。
技術構成としては、防御エージェントのハーネス全体をNVIDIA Nemotron 3 Ultraが統括し、検知ルールを生成するサブエージェントにはファインチューニングしたNemotron 3 Superが充てられています[1]。CrowdStrikeの社内評価では、Nemotron 3 SuperをベースにしたBlue Solanoが、主要なフロンティアモデルより高い精度を99パーセント低いコストで達成したとしています[1]。総合評価としても、フロンティアモデルおよびオープンソースのベースラインと比べて検知率が29パーセント高く、修復完了までの時間は6分の1、検知と修復にかかるコストは99パーセント削減されたと発表資料に記されています[2]。
クローズドなフロンティアモデルでは、自社の脅威データを外部に出さずに追加学習することはできません。オープンなNemotronを土台に選んだ理由として、CrowdStrikeはこの点を挙げています[1]。防御に使うAIの中身を検査できるかどうかは、セキュリティ領域では実務上の要件になります。
なお、SafeMindは一体のシステムとして動かすこともできますが、モデル単体での利用も、自前のモデルをCrowdStrikeのハーネスと組み合わせる使い方も可能とされています[1][2]。モデルと運用基盤を分離しておくという設計判断です。
NVIDIA自身のネットワークをデジタルツインで再現
検証環境も公開されました。NVIDIAは、自社ネットワークをシミュレートした高忠実度のサイバーエージェント環境でSafeMindのモデルとハーネスを試験したと発表しています[1]。
環境の実体は、NVIDIAのアクセラレーテッドコンピューティング基盤のデジタルツインで、NVIDIAが実際に直面している脅威の状況に照らして検証されました[1]。この中で赤チームのエージェントがRecon、Assault、Compromiseの各サブエージェントを使って攻撃経路を実行し、青チームのエージェントがFalconセンサー経由で監視しながら検知候補を生成、検証、昇格させていきます。そこで得られた知見が、そのまま攻撃を止めるための検知として使える形になる、という流れです[1]。
Huang氏は、敵対的なモデルと防御モデルをデジタルツイン上でいたちごっこさせ、最終的に自らを守れるようにするというこの枠組みは、ロボティクスやエッジコンピューティング、エンタープライズコンピューティングにも当てはまると述べています[1]。
エージェント50体で運用作業を自動化するFalcon IQ
同じ場で、CrowdStrikeはFalcon IQも発表しました[1][2]。パートナー向けプログラムProject QuiltWorksを、エージェントによるワークロード自動化として実際に運用に載せるための仕組みです[1]。
Falcon IQは50体を超えるエージェントを1つのエージェント労働力として動かし、評価、優先順位付け、修復といった手間のかかるワークフローを自動化します[1]。動作基盤はCharlotte AI AgentWorksというノーコードのエージェント開発プラットフォームで、その中核のエンジンもNemotronが支えています。パートナーはFalcon IQを使って、顧客ごとに調整した分析結果や推奨事項、経営層向けのアウトプットを提供できます[1]。あわせて、AIの安全性に関するCrowdStrike Guardianも機能拡張されました[1]。
学習と推論のインフラにはCoreWeaveのAIクラウドが使われています[2]。チップから、モデル、そしてモデルが見つけたものに対して動くハーネスまで、垂直に積み上げた構成を両社は強調しています。
まとめ
SafeMindは、フロンティアモデルを検知の道具として使うのではなく、攻撃役と防御役を同居させたシステムそのものを製品にした点が特徴です。検知率29パーセント向上、修復6倍高速、コスト99パーセント削減という数値はいずれもCrowdStrikeの自社評価であり、第三者による検証はこれからです[2]。それでも、自社の脅威データで追加学習できるオープンモデルを土台に選び、モデルとハーネスを分離して他社モデルとも組み合わせられるようにした設計は、企業がセキュリティAIをどう調達するかという問いに具体的な選択肢を示しています。
出典:https://blogs.nvidia.com/blog/nvidia-crowdstrike-fal-con-2026/



























