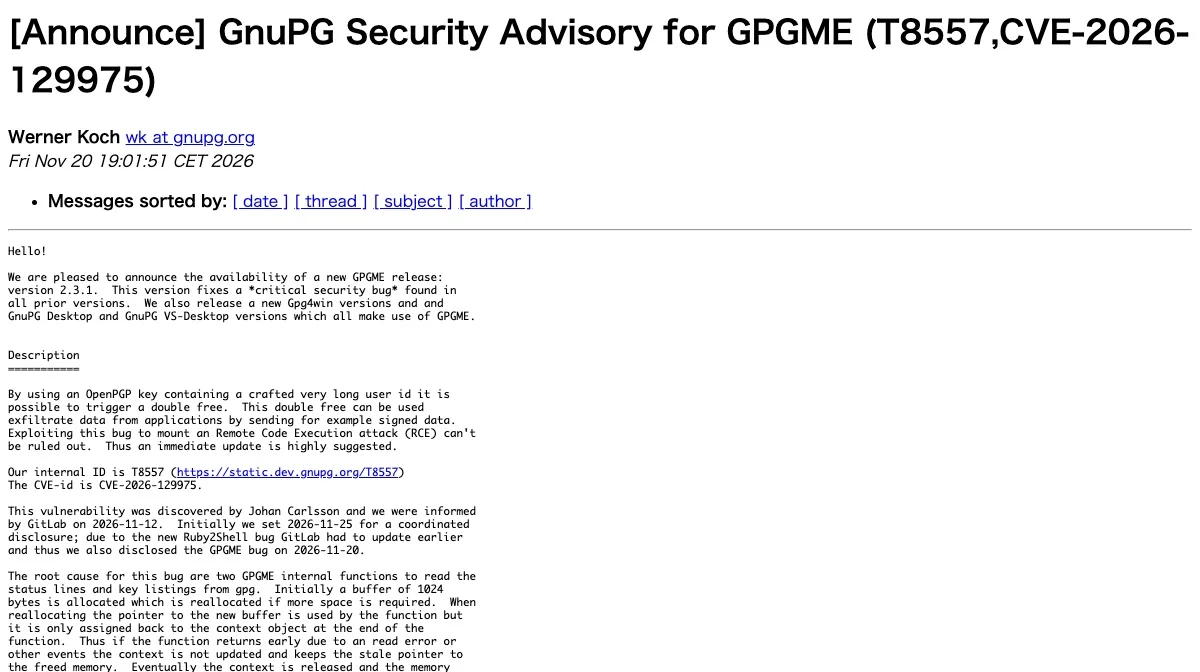
GnuPGプロジェクトは2026年11月20日(中央ヨーロッパ時間、日本時間では11月21日)、OpenPGPの暗号処理をアプリから使うためのライブラリ「GPGME」(GnuPG Made Easy)に深刻な脆弱性があると発表した。識別番号は「CVE-2026-129975」で、細工した鍵を読み込ませるとメモリの二重解放(ダブルフリー)が起きるという。同プロジェクトは修正版の「GPGME 2.3.1」を公開し、直ちに更新するよう呼びかけている。詳細はGnuPGプロジェクトのセキュリティ告知にまとめられている。
細工した長いユーザーIDで二重解放が起きる
同プロジェクトの告知によれば、問題は非常に長いユーザーIDを含むよう細工したOpenPGP鍵を扱ったときに起きる。ユーザーIDは鍵の持ち主の名前やメールアドレスを記す欄で、ここに極端に長い文字列を入れることで二重解放を引き起こせるという。
影響について同プロジェクトは、署名付きのデータを送り付けるといった方法で、アプリからデータを持ち出すことに悪用できるとしている。さらに、この不具合を使ったリモートコード実行(RCE)攻撃も否定できないと説明した。記事執筆時点で、深刻度を示すCVSSのスコアは告知に示されていない。
原因は確保し直したバッファの書き戻し漏れ
原因はGPGMEの内部にある2つの関数だという。これらはgpg(GnuPG本体)から状態を知らせる行や鍵の一覧を読み取る役目を持ち、最初に1024バイトのバッファを確保して、足りなくなると確保し直す仕組みだ。
ところが、確保し直した新しいバッファの位置は、関数の最後になってから管理用の情報(コンテキスト)に書き戻される作りになっていた。読み取りエラーなどで関数が途中で終わると、コンテキストには解放済みのメモリを指す古い位置が残る。後でコンテキストを片付ける際に、同じメモリがもう一度解放されてしまうという。同プロジェクトは、間に別のメモリ確保が挟まるため、メモリ管理側の二重解放の検出が働かない場合があるとも述べている。
影響はメールクライアントやSambaにも及ぶ
影響を受けるのは、2.3.0より前の全てのGPGMEである。共有ライブラリとして使う場合も、WindowsのDLLとして使う場合も、プログラムに静的にリンクした場合も対象となる。なお、2.3.0は一般に公開されていないため、実際には2.3.1より前の公開版が全て該当する。
同プロジェクトは、GPGMEを使うソフトウェアの例として次のものを挙げている。
- Gpg4win
- GnuPG Desktop/GnuPG VS-Desktop
- 多くのメールクライアント
- 多くのXMPP(チャット)クライアント
- Samba
- Flatpak
修正版はGPGME 2.3.1とGpg4win 5.1.2
修正版のGPGME 2.3.1は11月19日付でリリースされた。同プロジェクトは共有ライブラリを2.3.1に更新し、静的にリンクしたプログラムは2.3.1で作り直すよう求めている。C++向けの「GPGMEPP」とQt向けの「GPGMEQT」は、更新の必要がないとしている。
Windows向けには、修正済みのGPGMEに加え、鍵管理ソフト「Kleopatra」とPDFリーダーを含む「Gpg4win 5.1.2」が公開された。GnuPG DesktopとGnuPG VS-Desktopも新しい版が出ているが、告知に版番号は記されていない。すぐに更新できない場合に備えて修正パッチも用意されており、かなり古い版にもそのまま当てられる見込みだという。
| 対象 | 対応 |
|---|---|
| GPGME | 2.3.1で修正 |
| Gpg4win | 5.1.2で修正 |
| GnuPG Desktop/VS-Desktop | 新版を公開(版番号は告知に記載なし) |
| GPGMEPP/GPGMEQT | 更新は不要 |
公表は当初の予定より5日早まった
脆弱性を見つけたのはJohan Carlsson氏で、GnuPGプロジェクトは11月12日にGitLabから連絡を受けたという。当初は関係者と足並みをそろえて11月25日に公表する予定だった。しかし、GitLabが「Ruby2Shell」と呼ばれる別の不具合のために予定より早く更新を出す必要が生じ、GPGMEの不具合も11月20日に公表することになったと説明している。
ちなみに、2.3.1では耐量子暗号のML-KEMやML-DSAなどを表す定数も追加された。
筆者の見立て
GPGMEは利用者が直接触れるソフトではないが、暗号化メールを扱うアプリなどの土台として広く組み込まれている。署名付きのデータや鍵を受け取ることが攻撃の入り口になり得る点は、軽く見られない。一方で、古い版にもそのまま当てられる見込みのパッチが用意されており、Linuxディストリビューションやアプリ開発者の対応は比較的早く進むと思われる。とはいえ、静的にリンクしたアプリは開発元が作り直さない限り直らない。OSのパッケージ更新に加えて、個々のアプリの更新情報も確かめておくのが無難だろう。
まとめ
GnuPGプロジェクトは、暗号ライブラリGPGMEのダブルフリーの脆弱性(CVE-2026-129975)を修正したGPGME 2.3.1を公開した。Gpg4winやGnuPG Desktopの利用者に加え、GPGMEを組み込んだメールクライアントやXMPPクライアントの利用者も対象となる。Windowsでは Gpg4win 5.1.2 への更新、そのほかの環境ではGPGMEを2.3.1に更新することが当面の対策となる。