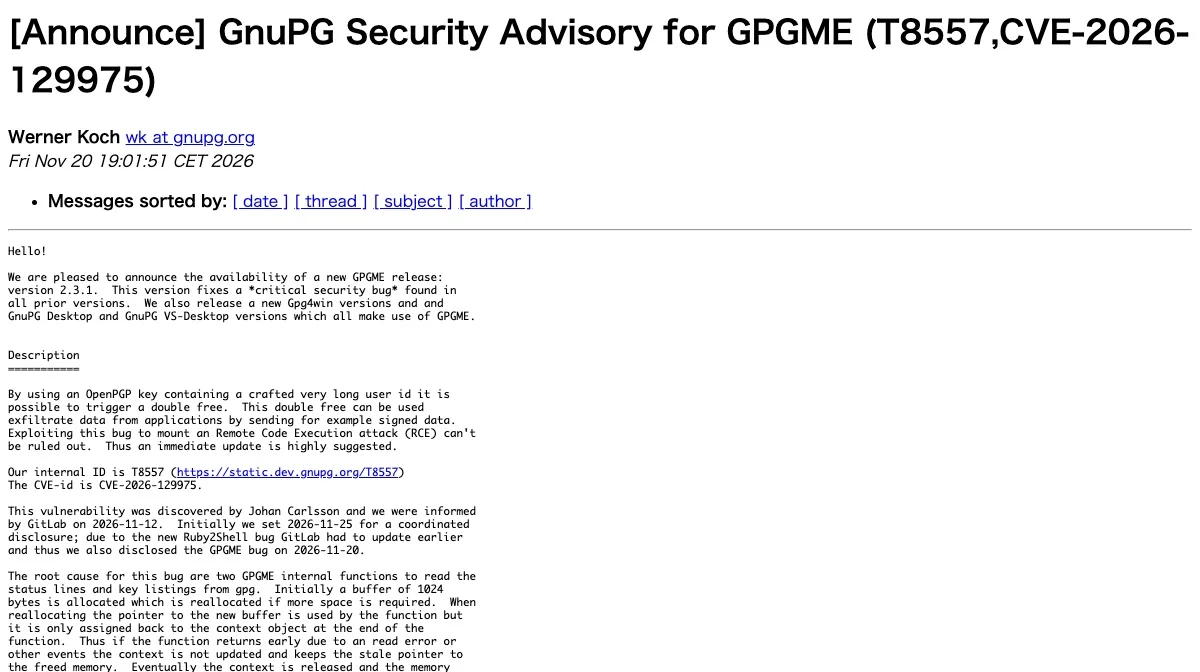
GnuPG 專案於 2026 年 11 月 20 日(中歐時間,日本時間為 11 月 21 日)發布公告,指出讓應用程式使用 OpenPGP 加密功能的函式庫「GPGME」(GnuPG Made Easy)存在重大漏洞。漏洞編號為「CVE-2026-129975」,只要讓程式讀取經過偽造的金鑰,就會發生記憶體雙重釋放(double free)。該專案已釋出修正版「GPGME 2.3.1」,並呼籲使用者立即更新。詳細內容請參閱 GnuPG 專案的安全公告。
偽造的超長使用者 ID 會觸發雙重釋放
根據該專案的公告,問題發生在 GPGME 處理含有偽造超長使用者 ID 的 OpenPGP 金鑰時。使用者 ID 是記錄金鑰持有者姓名與電子郵件地址的欄位,只要在其中塞入極長的字串,就能引發雙重釋放。
該專案表示,攻擊者可透過傳送簽章資料等方式,利用此漏洞從應用程式竊取資料。此外,也無法排除被用於遠端程式碼執行(RCE)攻擊的可能性。截至撰文時,公告中並未提供代表嚴重程度的 CVSS 分數。
原因在於重新配置的緩衝區未及時寫回
問題出在 GPGME 內部的 2 個函式。這兩個函式負責從 gpg(GnuPG 主程式)讀取狀態行與金鑰清單,一開始會配置 1024 位元組的緩衝區,空間不足時再重新配置。
然而,重新配置後的新緩衝區位置,要等到函式結束時才會寫回用於管理狀態的資訊(context)。若函式因讀取錯誤等原因中途結束,context 中就會殘留指向已釋放記憶體的舊位置。之後釋放 context 時,同一塊記憶體便會再被釋放一次。該專案也指出,由於中間夾著其他記憶體配置,記憶體管理端的雙重釋放偵測可能不會生效。
影響範圍涵蓋郵件用戶端與 Samba
受影響的是 2.3.0 之前的所有 GPGME 版本,無論是作為共享函式庫、Windows DLL,或是靜態連結進程式都包含在內。由於 2.3.0 從未公開發布,實際上 2.3.1 之前的所有公開版本都受影響。
該專案列出以下使用 GPGME 的軟體作為例子:
- Gpg4win
- GnuPG Desktop/GnuPG VS-Desktop
- 大多數郵件用戶端
- 許多 XMPP(即時通訊)用戶端
- Samba
- Flatpak
修正版為 GPGME 2.3.1 與 Gpg4win 5.1.2
修正版 GPGME 2.3.1 的發布日期為 11 月 19 日。該專案要求將共享函式庫更新至 2.3.1,靜態連結的程式則須以 2.3.1 重新建置。至於 C++ 用的「GPGMEPP」與 Qt 用的「GPGMEQT」,則不需要更新。
Windows 方面已推出「Gpg4win 5.1.2」,內含修正後的 GPGME、金鑰管理軟體「Kleopatra」以及 PDF 閱讀器。GnuPG Desktop 與 GnuPG VS-Desktop 也已推出新版,但公告中未註明版本號。對於無法立即更新的使用者,該專案也提供了修補檔,並表示很可能連相當舊的版本也能直接套用。
| 對象 | 處理狀況 |
|---|---|
| GPGME | 已於 2.3.1 修正 |
| Gpg4win | 已於 5.1.2 修正 |
| GnuPG Desktop/VS-Desktop | 已推出新版(公告未註明版本號) |
| GPGMEPP/GPGMEQT | 不需更新 |
公開時間比原定提早 5 天
發現此漏洞的是 Johan Carlsson,GnuPG 專案表示於 11 月 12 日接獲 GitLab 通知。原本預定與相關各方協調後於 11 月 25 日公開。不過,GitLab 因另一個名為「Ruby2Shell」的問題而必須提前發布更新,因此 GPGME 的漏洞也改於 11 月 20 日公開。
附帶一提,2.3.1 版也新增了代表 ML-KEM、ML-DSA 等後量子密碼演算法的常數。
筆者觀點
GPGME 並非使用者會直接操作的軟體,卻被廣泛嵌入處理加密郵件等功能的應用程式中,作為底層元件。僅僅是收到簽章資料或金鑰,就可能成為攻擊入口,這一點不容輕忽。另一方面,該專案已提供預期連舊版也能套用的修補檔,各 Linux 發行版與應用程式開發者的因應應該會相對迅速。話雖如此,靜態連結的應用程式在開發者重新建置之前都不會修正。使用者除了更新作業系統的套件之外,最好也一併確認各個應用程式的更新資訊。
總結
GnuPG 專案已釋出 GPGME 2.3.1,修正加密函式庫 GPGME 的雙重釋放漏洞(CVE-2026-129975)。受影響的除了 Gpg4win 與 GnuPG Desktop 的使用者,也包括內建 GPGME 的郵件用戶端與 XMPP 用戶端使用者。目前的因應方式是:Windows 更新至 Gpg4win 5.1.2,其他環境則將 GPGME 更新至 2.3.1。