暗号資産のハードウェアウォレットを手がけるTrezorは2026年11月12日、販売店CryptoBilisを通じて購入された「Trezor Safe 5」3台に、復元フレーズを盗み取る不正な回路(インプラント)が組み込まれていたことを確認したと、公式ブログで明らかにした。同社は11月11日にファームウェア2.13.1を公開しており、見つかったインプラントによる情報の取得を止める保護を加えたとしている。あわせて、世界の販売店網を約80%絞り込んだ。
不正回路はCryptoBilisで8〜9月に買われた3台で見つかった
Trezorの説明では、10月に1件の報告を受けた後、CryptoBilisで購入した利用者に連絡を呼びかけた。これまでに48人が連絡し、端末をラボで調べるか、内部の写真で確認した。その結果、最初に報告された1台を含む3台でインプラントを確認した。最初の1台は同社のラボで調べ、残りの2台は所有者が送った写真で特定したという。
3台はいずれも2026年8月20日から9月23日のあいだに、CryptoBilisのTokopediaとShopeeのストア、またはCryptoBilisから直接購入されたものだった。ほかに調べた端末に改ざんの跡はなく、ほかの地域の販売店から出荷された端末や、Safe 5以外のモデルでもインプラントは見つかっていない。資金を失ったという利用者からの報告も、今のところないとしている。
画面に映る復元フレーズを読み取り、モバイル回線で送る
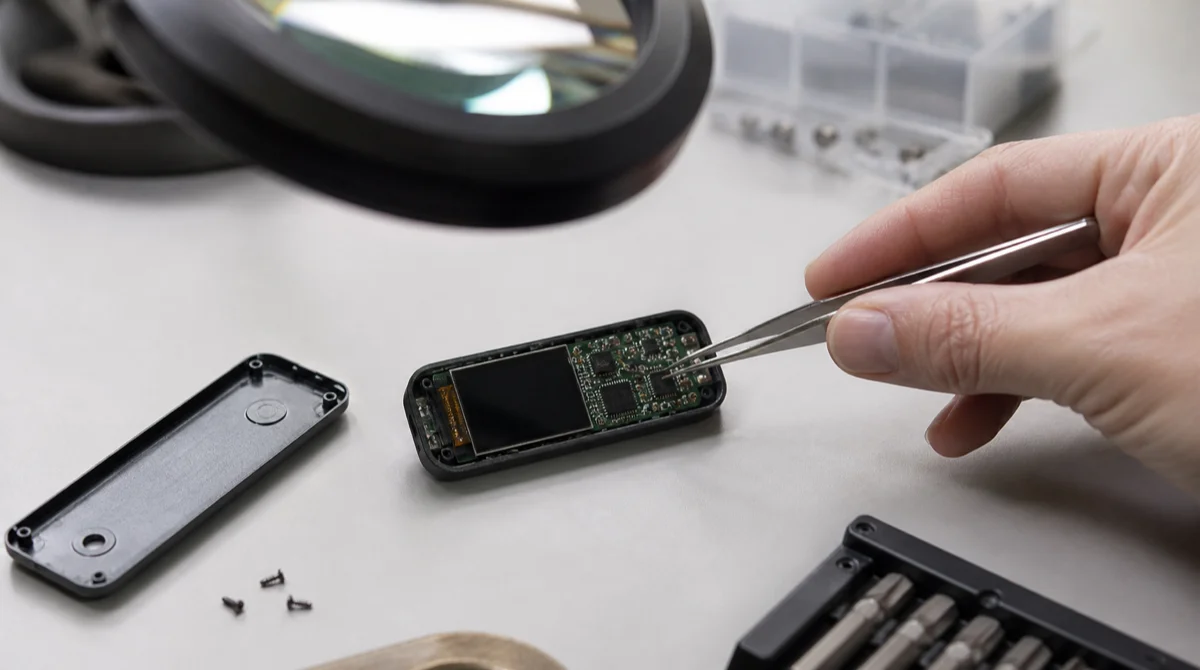
インプラントは、Safe 5のメイン基板と画面のあいだに追加された回路基板だ。Trezorによれば、この回路は画面に表示される内容を写し取るだけで、ファームウェアやセキュアエレメントには手を加えない。ウォレット作成時に表示されるバックアップ用の単語や、復元時に入力した単語を見分けて保存し、パスフレーズが画面に出た場合も同じように記録する。集めたデータは暗号化し、モバイルネットワークを通じて攻撃者のサーバーへ送る。接続できないときはデータを保持したまま、送信を繰り返す。
同社は、この仕組みが以前Ledgerの製品で見つかったインプラントと同じもので、Safe 5の画面に合わせて作り替えられていると説明している。攻撃者に手がかりを与えないよう、技術的な詳細は公表していない。
ファームウェア2.13.1は今回の回路を無効にするが、漏れた情報は守れない
2.13.1には、見つかったインプラントが情報を取得できなくなる保護が入っている。Trezorは今回のインプラントを使えない状態にしたとする一方で、限界も明記している。更新より前に取られた復元フレーズは守れないため、CryptoBilisで購入した利用者には、新しい復元フレーズで作った新しいウォレットへ資金を移すよう求めている。また、今回の対策は見つかったインプラントに向けたもので、端末の新たな保護は後日公開するとしている。
交換・返金の対象と、利用者がすべきこと
2026年3月以降にCryptoBilisでTrezor製品を買った利用者は、インプラントが確認されていなくても新しい端末への交換を受けられる。配送の事情により、別モデルへの交換と差額の返金、別の国への配送、全額返金になる場合もある。手元の端末は保管したまま、Trezorのサポートに連絡する。
改ざんが疑われる端末については、指示があるまでセットアップや使用をせずに保管し、サポートに連絡するよう呼びかけている。Trezorは利用者に復元フレーズを尋ねることはないとし、交換や返金をうたう偽の連絡にも注意を促した。今後の購入については、公式サイト(trezor.io)からの直接購入を勧めている。
販売店網の約80%削減について同社は、外した販売店は信頼できる相手で差し迫った脅威もなかったが、調達・保管・アクセス管理について新たに課した厳しい要件を満たさなかったと説明している。
筆者の見立て
ハードウェアウォレットは、秘密の情報を端末の外に出さないことに価値がある製品だ。今回の手口は、セキュアエレメントやファームウェアを破らずに「画面」という出口から情報を抜いており、端末の設計が正しくても、流通の途中で安全が崩されうることを示した。日本で使っている人も、自分の端末をどこで買ったかを確かめ、出どころの分からない中古品や非正規の販売店の品は避けるのが賢明だろう。販売店を大きく減らした判断は、入手のしやすさより流通の管理を優先したものと受け取れる。
まとめ
Trezorは、CryptoBilisで販売されたSafe 5の3台に、復元フレーズを盗む不正な回路を確認した。ファームウェア2.13.1で今回の回路は働かなくなったが、すでに漏れた情報は守れない。該当する利用者は新しいウォレットへ資金を移し、サポートに交換を申し出る必要がある。