

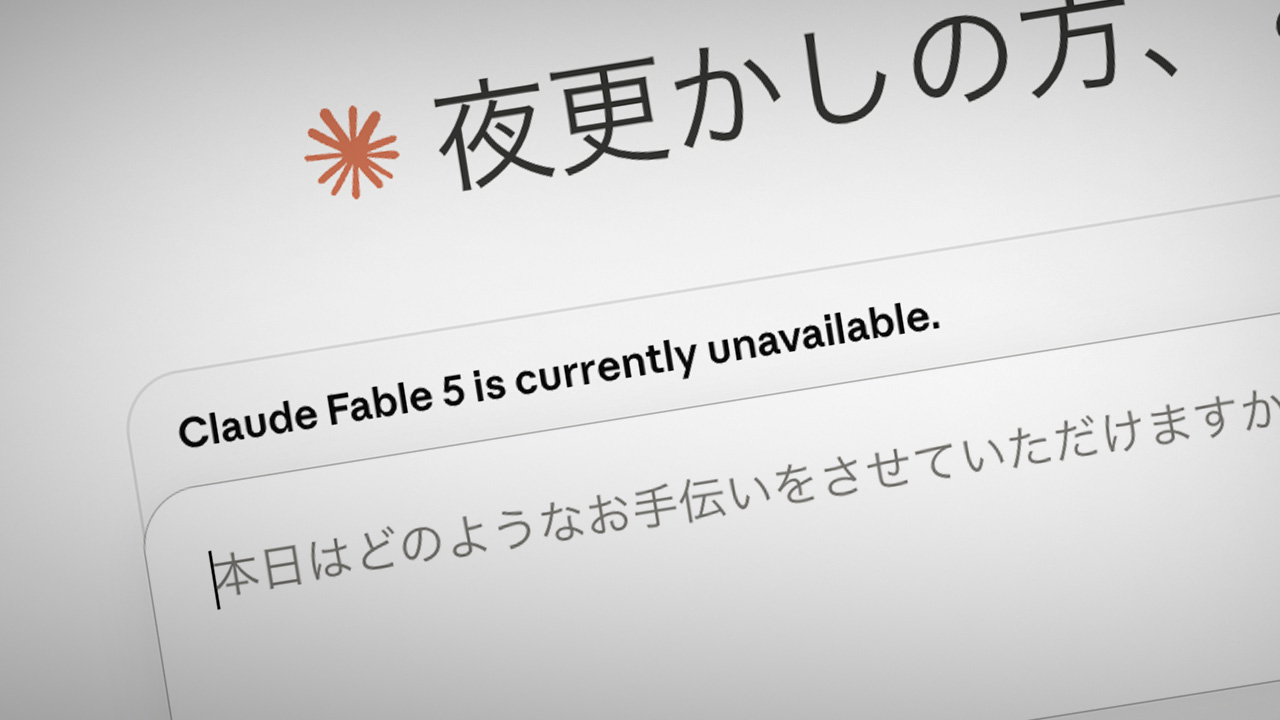
2026 年 6 月 12 日(美國時間),Anthropic 在收到美國政府指令後,向所有客戶停用了旗下最高階 AI 模型「Claude Fable 5」與「Claude Mythos 5」。這是一項依據國家安全權限發出的出口管制指令,要求該公司停止外籍人士使用上述模型。Anthropic 一方面遵從指令,另一方面則公開對此措施的依據表達異議[1]。
要求切斷外籍人士存取權限的指令
根據 Anthropic 說明,該指令於美國東部時間 6 月 12 日下午 5 點 21 分送達。指令以國家安全權限為由,要求公司停止任何外籍人士存取 Fable 5 與 Mythos 5,無論其身處美國境內或境外。受影響對象甚至包含 Anthropic 的外籍員工[1]。
由於在技術上很難只針對外籍人士單獨切斷存取,公司判斷,要確保完全遵從指令,唯一的辦法就是立即向所有客戶停用這兩款模型。Anthropic 其他模型的存取不受影響[1]。據報導,該指令由美國商務部發出[2]。
Fable 5 才剛於 2026 年 6 月初向一般使用者開放,使位於 Opus 之上的「Mythos 級」模型首次對外提供。此次措施等於讓一款問世不久的主力模型暫時退出市場[1]。
焦點在於「越獄」疑慮
Anthropic 表示,指令的書面內容並未具體說明國家安全方面的疑慮。該公司的理解是,政府認為自己已掌握一種繞過、亦即「越獄」Fable 5 安全防護的方法[1]。
公司指出,在檢視該手法的示範後發現,它僅找出少數先前已知的輕微漏洞,且都相對單純。Anthropic 還表示,這類漏洞即使不使用繞過手法,其他公開可用的模型同樣能夠發現,並以 OpenAI 的「GPT-5.5」為例加以說明[1]。
Fable 5 內建了一個分類器,當它偵測到網路安全、生物與化學等高風險領域的請求時,會改由次一階的模型「Claude Opus 4.8」來回應,而非 Fable 5 本體。Anthropic 表示,在發布前曾與美國政府、英國 AI 安全研究所(UK AISI)以及多家第三方機構合作,累計進行了數千小時的紅隊(站在攻擊方立場的測試),至今無人能夠找到可廣泛使各項安全防護失效的「通用越獄」[1]。
Anthropic 反駁:因狹窄漏洞而召回屬於過度
在遵從指令刪除存取權限的同時,Anthropic 明確表達了反對立場。公司解釋,目前任何供應商都無法打造出具備完美越獄抵禦能力的模型,而且從模型發布之初便已明言,通用越獄遲早會被發現。因此公司採取了縱深防禦(defense in depth)策略,目的在於將越獄限制在狹窄範圍或提高其實施成本,並透過監控快速偵測與阻斷攻擊[1]。
基於此,公司表示「我們不認為,發現一個狹窄的潛在越獄,就應成為召回一款已向數億人提供的商用模型的理由」。在 Anthropic 看來,若將這項標準套用於整個產業,可能會使所有前沿模型供應商的新模型部署事實上陷入停滯[1]。
與此同時,Anthropic 表示,自己支持政府擁有叫停不安全部署的權力,但這項權力應作為一套透明、公正、明確並以技術事實為依據的法律程序的一部分來行使,而此次措施並不符合上述原則[1]。
影響與後續
隨著停用措施生效,先前仰賴 Fable 5 與 Mythos 5 的客戶暫時無法使用這兩款模型。Anthropic 就此次中斷致歉,並表示公司認為這是一場誤會,正努力盡快恢復存取,並將在 24 小時內分享更多細節[1]。包括 Bloomberg 與 CNBC 在內的多家媒體也報導稱,該公司為遵從政府指令而停用了相關模型[2]。
總結
面對要求其封鎖外籍人士的美國出口管制指令,Anthropic 向所有客戶停用了 Fable 5 與 Mythos 5。據稱政府方面對「越獄」存有疑慮,但 Anthropic 反駁,所發現的不過是已知的輕微漏洞,不足以構成召回商用模型的理由。公司在遵從指令的同時,對其依據與程序提出異議,並表示力求盡快恢復存取。



























